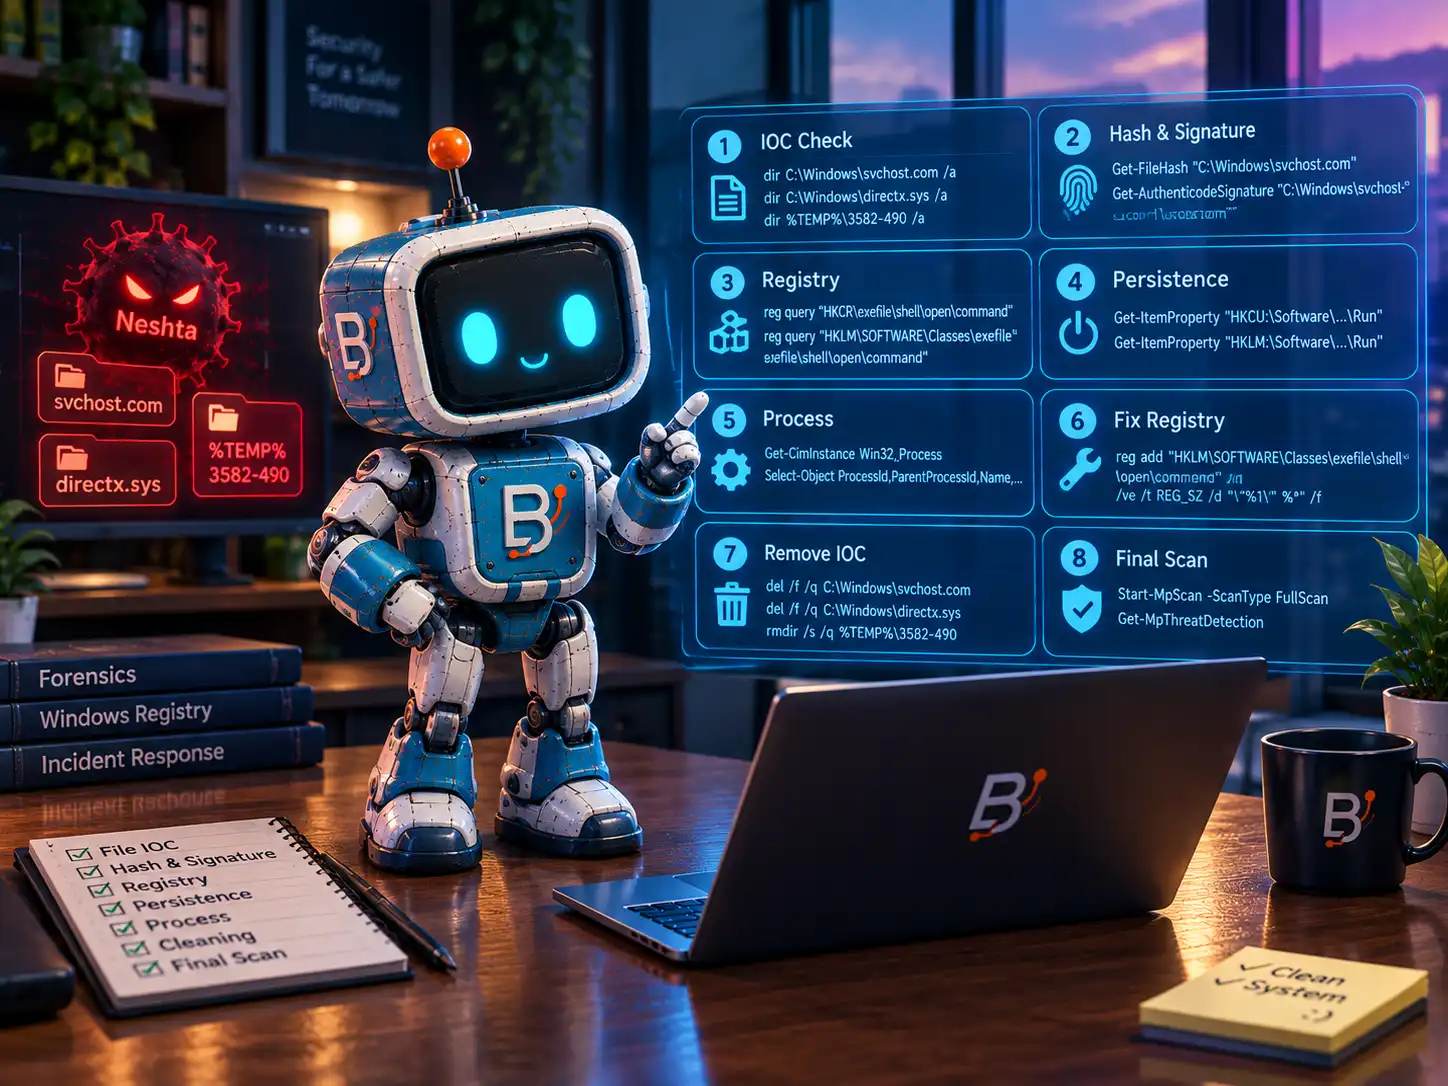
مراحل شناسایی:
1. بررسی IOC های اصلی
ابتدا وجود فایل های سناخته شده بررسی میشود :
dir C:\Windows\svchost.com /a
dir C:\Windows\directx.sys /a
dir “%TEMP%\3582-490” /a /s
در صورت مشاهده این فایل ها ، باید بررسی ببیشتری انجام شود.
2.بررسی Hash و Signature
برای شناسایی و اعتبار سنجی فایل های مشکوک :
Get-FileHash “C:\Windows\svchost.com” -Algorithm SHA256
Get-AuthenticodeSignature “C:\Windows\svchost.com”
فایل svchost.com مشاهده شده در این Incident دارای SHA-256 زیر بود :
F04ACD9936CE613948E18CEF4590AC6A78F3C26824CB4ACA62BF3B9D2C765E15
3.بررسی Registry مربوط به EXE
مهمترین بررسی , File Association مربوط به فایل های EXE است :
reg query “HKCR\exefile\shell\open\command”
reg query “HKLM\SOFTWARE\Classes\exefile\shell\open\command”
مقدار صحیح: "%1" %*
مقدار مشکوک مشاهده شده در Incident :
C:\WINDOWS\svchost.com”%1”وجود svchost.com در این مقدار، یک IOC مهم برای Neshta است و باعث میشود اجرای فایل های EXE ابتدا از مسیر بدافزار عبور کند.
4.بررسی Persistence
برای بررسی اجرای خودکار فایل های مشکوک هنگام Logon :
Get-ItemProperty “HKCU:\Software\Microsoft\Windows\CurrentVersion\Run”
Get-ItemProperty “HKLM:\Software\Microsoft\Windows\CurrentVersion\Run”
در Incident مورد بررسی ، مقدار مشکوک زیر مشاهده شد :
Idman = C:\Users\<USER>\AppData\Local\Temp\3582-490\Idman.exe\onbootاین مورد باید جداگانه بررسی و در صورت تایید آلودگی حذف شود.
5.بررسی Process ها
برای بررسی اجرای فایل های مشکوک و ارتباط Parent/Child :
Get-CimInstance Win32_Process
Select-Object ProcessId,ParentProcessId,Name,ExecutablePath,CommandLine
تمرکز اصلی روی Process هایی است که از مسیر های غیر معمول مانند %TEMP% اجرا شده اند.
6.اصلاح Registry
پس از تایید آلودگی ، Registry مربوط به اجرای EXE باید به حالت استاندارد برگردد :
reg add “HKLM\SOFTWARE\Classes\exefile\shell\open\command”/ve/t REG_SZ /d”\”%1\”%*” /fسپس مجددا بررسی شود :
reg query “HKCR\exefile\shell\open\command”مقدار باید به حالت زیر برگشته باشد : “%1”%*
7.حذف IOC ها
پس از اطمینان از عدم اجرای Process های مرتبط :
del /f /q C:\Windows\svchost.com
del /f /q C:\Windows\directx.sys
rmdir /s /q “%TEMP%\3582-490”
8.اسکن نهایی
در پایان یک Full Scan با Microsoft Defender اجرا شود :
Start-MpScan-ScanType FullScan
و نتایج بررسی میشود :
Get-MpThreatDetection
نتیجه مورد اانتظار
پس از رفع آلودگی :
- Svchost.com وجود نداشته باشد.
- Directx.sys مشکوک وجود نداشته باشد.
- مسیر %TEMP%\3582-490 حذف شده باشد.
- Registry مربوط به EXE مقدار استاندارد “%1”%* را داشته باشد.
- Persistence مشکوکی در Run باقی نمانده باشد.
- فایل های EXE به صورت عادی اجرا شوند.
- Microsoft Defender Detection جدیدی برای Neshta ثیت نکند.
IOC ها :
| C:\Windows\svchost.com |
| C:\Windows\directx.sys |
| %TEMP%\3582-490\ |
| HKCR\Eexefile\shell\open\command |
| C:\WINDOWS\svchost.com “%1”%* |
| Virus:Win32/Neshta.C |
| Threat ID: 2147603721 |
نکته: وجود یک IOC به تنهایی الزاما به معنی آلودگی قطعی نیست، بهتر است تصمیم نهایی بر اساس ترکیب File IOC,Registry,Process وDetection های Defender گرفته شود.
Disclaimer:
این مستند بر اساس تجربه علمی و بررسی انجام شده روی یک نمونه واقعی از آلودگی تهیه شده است و صرفا جنبه آموزشی و تجربی دارد.مطالب و دستورات ارائه شده لزوما یک مستند رسمی یا راهکار جامع برای تمامی نمونه های مشابه نیستند و ممکن است بسته به سیستم عامل، نحوه آلودگی و شرایط محیطی نیاز به تغییر یا تکمیل داشته باشند. برای بررسی و Incident Response در محیط های عملیاتی، توصیه می شود نتایج این مستند در کنار مستندات رسمی Microsoft و سایر منابع امنیتی مورد استفاده قرار گیرد.
با تشکر از همراهی شما
نظرات کاربران
هنوز نظری ثبت نشده است. اولین نفری باشید که نظر خود را مینویسد!